Comment fonctionne VIA.
Logiciel téléchargeable, livré en appliance OVA que vous importez et exécutez chez vous. Cinq étapes. Cinq livrables.
Du Precheck au rapport.
Tout est agentless (L1, L2 et L3) et se pilote depuis la WebUI. Un scan L1 donne déjà un rapport d'infrastructure exploitable ; les passes L2/L3, optionnelles mais recommandées, enrichissent les sections qui dépendent des systèmes invités (applications, dépendances, connexions).
Connexion vCenter et Precheck
vCenter en lecture seule : permissions, topologie, résumé de disponibilité. Licence activée ici si requise.
Inventaire complet via vCenter
Inventaire complet via l'API vCenter, sans identifiant invité. Un rapport d'infrastructure exploitable est déjà produit.
Identifiants et test
Identifiants invité et profondeur du scan, testés sur un échantillon de VMs (sélecteur de VMs) avant le vrai run.
Analyse intra-VM
Lecture intra-VM via VMware Tools : paquets, OS, config réseau (L2), services et connexions TCP actives (L3). Sans agent, sans changement de config.
Génération du rapport
Tous les livrables, générés aussitôt et hors ligne. Le détail juste en dessous.
Ce que collecte chaque profondeur, et les droits requis.
| Profondeur | Ce que ça collecte | Droits requis | Accès invité |
|---|---|---|---|
| L1 | Inventaire vCenter : VMs, hôtes, banques de données, réseau vSphere | Compte vCenter en lecture seule | Aucune donnée lue dans l'invité (voir la réserve sous le tableau) |
| L2 | Ajoute paquets et logiciels, processus, tâches planifiées, config, connexions Linux | Utilisateur local standard | API Opérations d'invité (Guest Operations), aucune exécution ; repli hors bande optionnel (désactivé par défaut) : connexion directe à la VM en SSH ou WinRM HTTPS, avec un jeu figé et plus court de commandes de lecture |
| L3 | Ajoute connexions avec noms de processus, services actifs, comptes et groupes locaux Windows, licence et domaine, pilotes, volumes | Administrateur (Windows) ou root (Linux) recommandé | Exécution de commandes de lecture |
Quelle que soit la profondeur : sans agent persistant, sans changement de configuration, via l'API vCenter et les Opérations d'invité, aucun port ouvert vers l'invité. L1 et L2 sont en lecture seule ; L3 exécute des commandes de lecture et écrit des fichiers de sortie (un par commande) dans le répertoire temporaire de l'invité, dont la taille dépend de la VM, laissés en place. Repli hors bande optionnel (désactivé par défaut, profondeur L2 ou L3) en SSH ou WinRM HTTPS, avec un jeu figé et plus court de commandes de lecture. Réserve pour L1 : si le compte de service porte les privilèges Opérations d'invité, le Precheck et le test de connexion tentent une ouverture de session invité avec un compte fictif sur une VM allumée de l'inventaire, ce qui laisse des échecs d'authentification dans les journaux de cette VM ; avec le seul rôle Lecture seule, vCenter refuse la tentative avant l'invité.
Appliance OVA. WebUI embarquée.
VIA se livre sous forme d'une appliance OVA préconfigurée. Importez-la dans votre environnement VMware, configurez votre licence et les paramètres vCenter, et vous êtes prêt.
La WebUI embarquée est épurée et guidée : elle mène chaque étape, affiche un journal en direct pendant le Precheck et le scan, et permet de tester les identifiants invité sur un échantillon de VMs avant le scan complet.
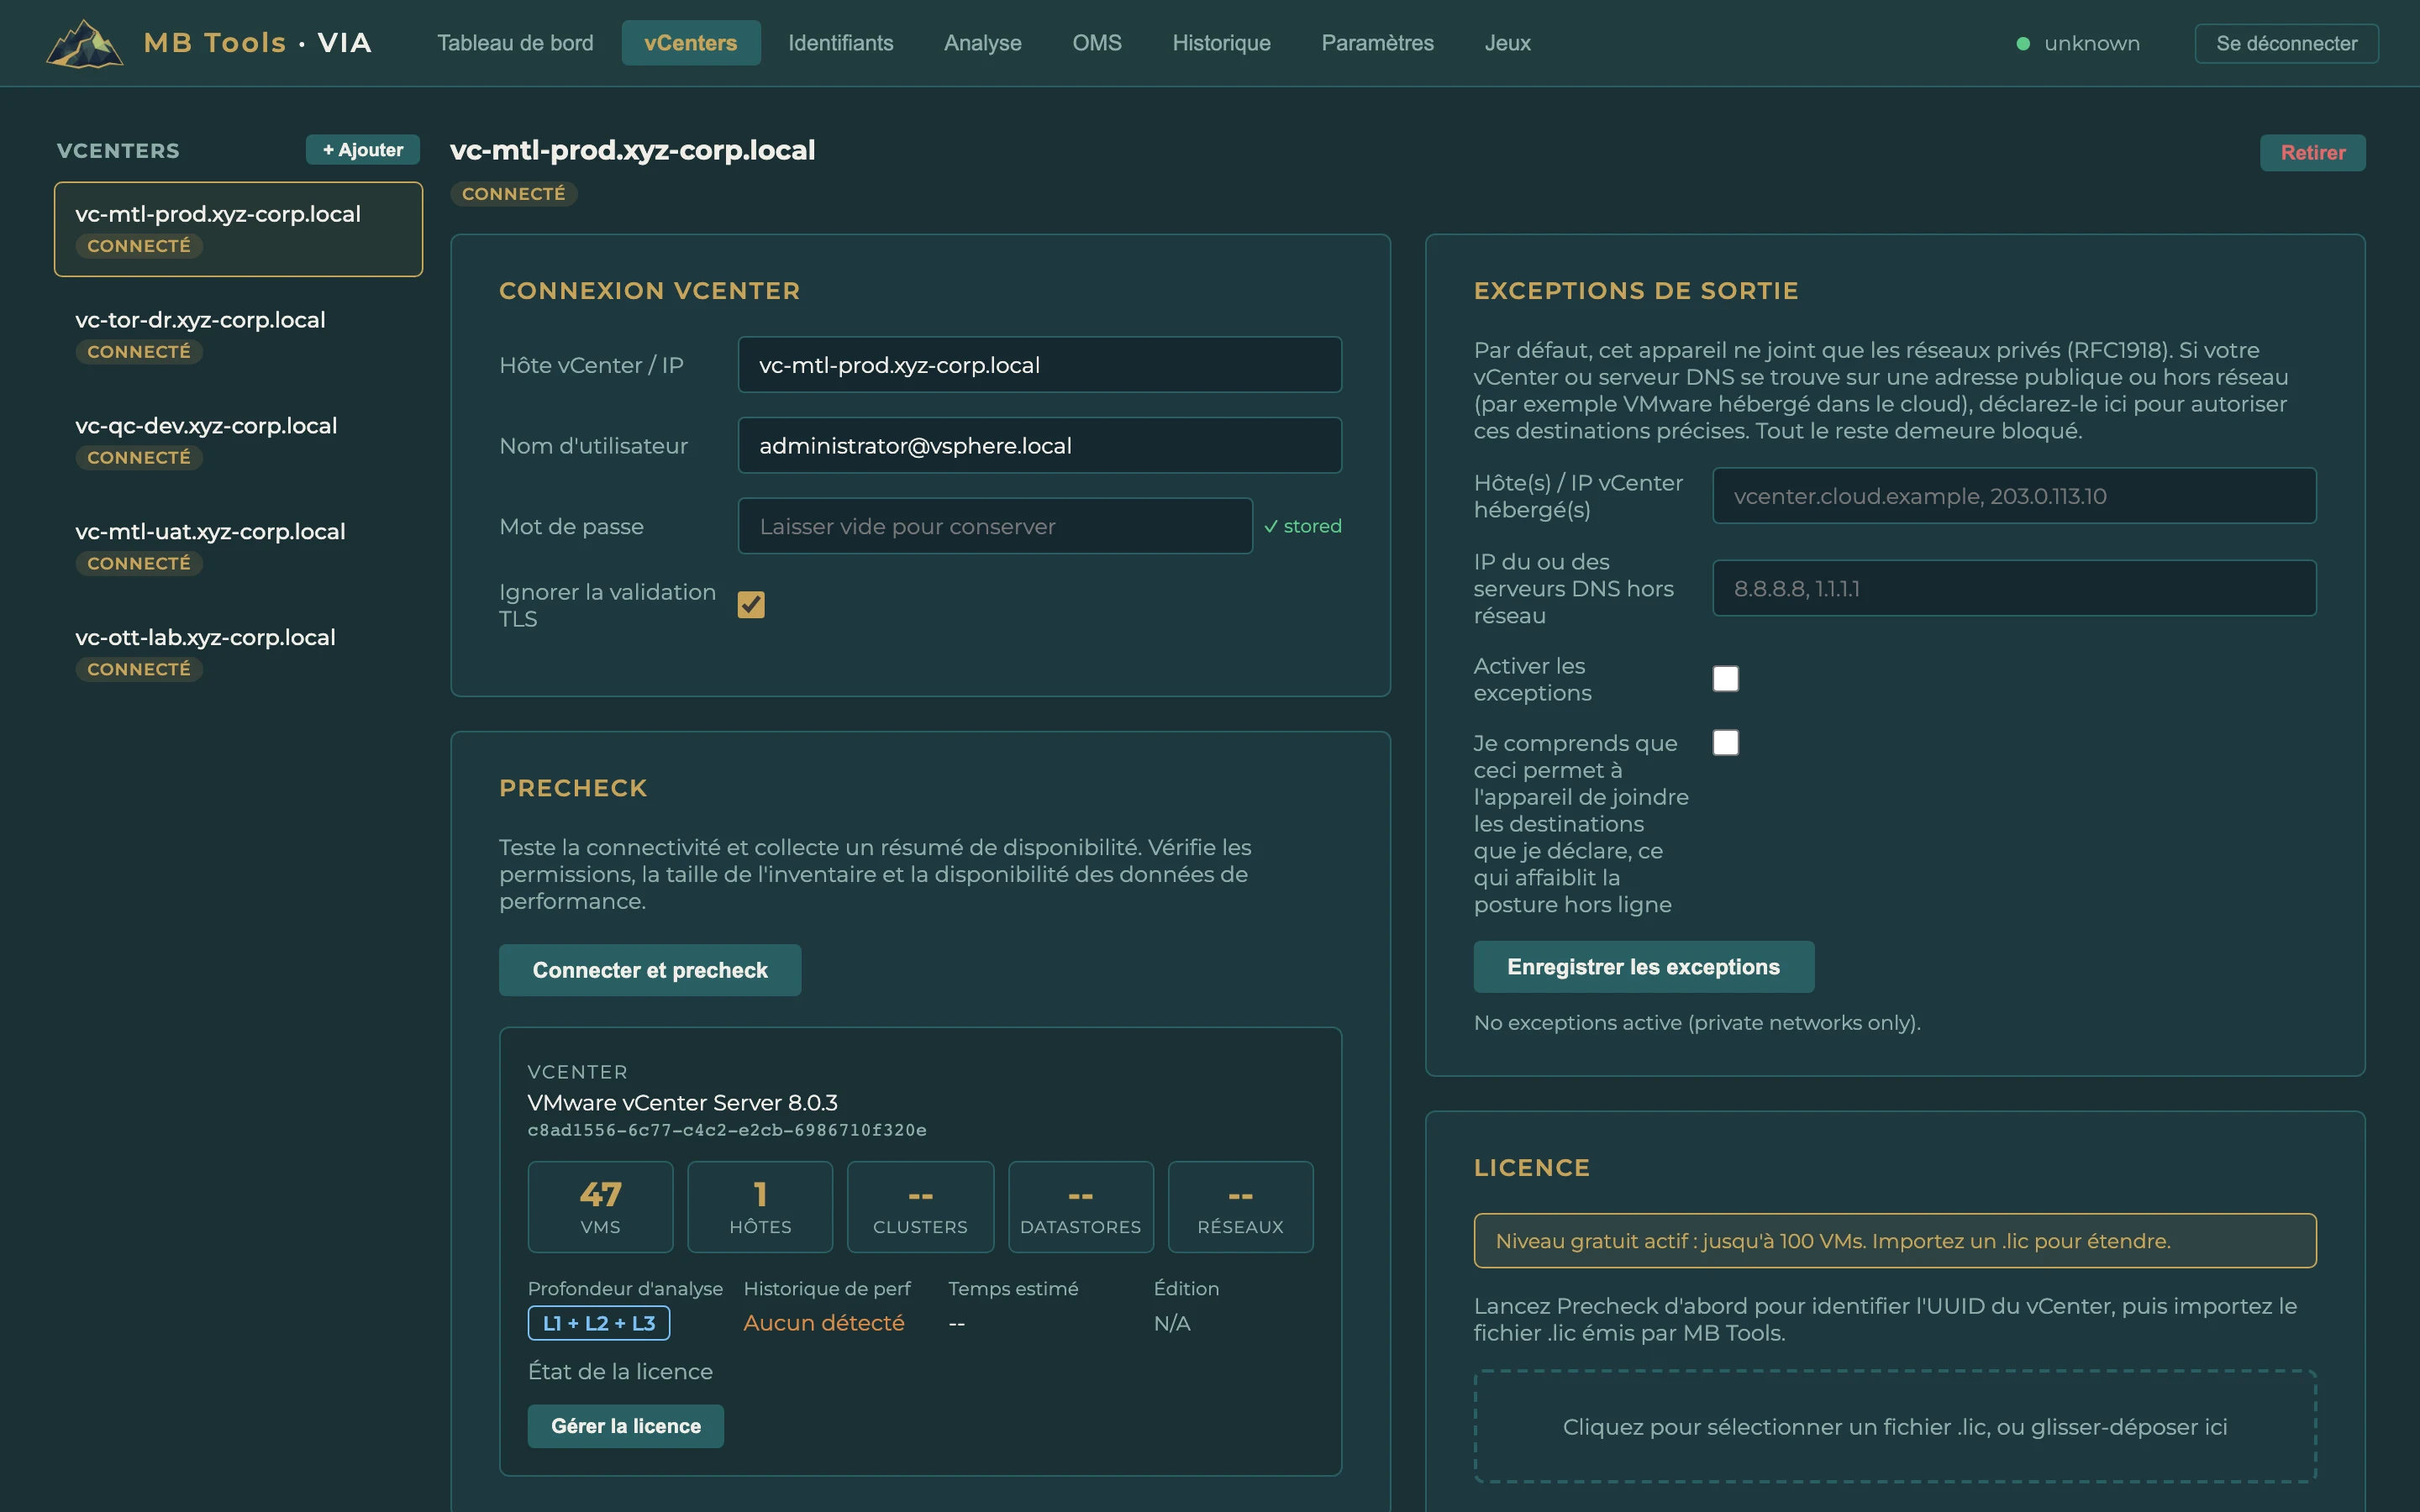
Captures d'un environnement de démonstration synthétique.
- vSphere
- 6.7 à 9.0 (vCenter et au moins un hôte ESXi) ; fonctionne avec Enhanced Linked Mode (vérifié sur 9.0, un scan par vCenter)
- Déploiement
- VMware auto-géré (sur site) et cloud-managed / hébergé, selon les accès disponibles
- Hôte de l'appliance
- ESXi 6.7 Update 2 ou plus récent (matériel virtuel 15)
- Ressources
- 2 vCPU et 4 Go de RAM (minimum) pour l'appliance
- Empreinte
- Environ 25 Go, en provisionnement dynamique (thin)
- Compte vCenter
- Rôle intégré Lecture seule (L1) ; L2/L3 : + GuestOperations.Query / Execute
- Réseau
- 443 (appliance vers vCenter, et vers les hôtes ESXi pour L2/L3), 8443 (vous vers l'appliance), 53 (DNS, si vCenter ou les hôtes ESXi sont désignés par leur nom) ; si le repli hors bande est activé (L2 ou L3, désactivé par défaut) : 22 (SSH) ou 5986 (WinRM HTTPS) vers les VMs ciblées
- Systèmes invités
- Windows et Linux pour l'analyse invitée (L2/L3) ; la couverture varie selon l'OS et sa version, matrice détaillée dans le portail
Aucun agent persistant. Aucun changement de configuration.
Aucun agent persistant
Rien n'est installé de façon durable sur les VMs analysées. VIA passe par l'API vCenter (L1) et les Opérations d'invité de VMware Tools (L2 et L3), ou, en repli optionnel désactivé par défaut, une connexion directe en SSH ou WinRM HTTPS.
Aucun changement de configuration
VIA ne modifie aucune configuration : le compte de service vCenter repose sur le rôle Lecture seule, sans privilège d'écriture sur l'inventaire vCenter ; L2 y ajoute VirtualMachine.GuestOperations.Query et L3 VirtualMachine.GuestOperations.Execute, utilisés uniquement pour des lectures (L3 n'exécute que des commandes de lecture figées dans le code). Le scan invité L2 interroge les API sans exécuter de commande ; le repli hors bande optionnel (désactivé par défaut, L2 ou L3) exécute un jeu figé de commandes de lecture en SSH ou WinRM HTTPS ; L3 écrit en outre des fichiers de sortie (un par commande) dans le répertoire temporaire de l'invité, dont la taille dépend de la VM, laissés en place (détails dans le Centre de confiance du portail).
Charge transitoire, planifiable
Le scan L1 n'émet que des appels API vCenter en lecture, sans charge notable. Les passes invité L2 et L3 lisent depuis l'intérieur de la VM via VMware Tools (ou, si activé, par le repli hors bande) : elles ajoutent une charge brève et limitée. Planifiez et validez la collecte selon la taille et les contraintes de votre environnement.
Cinq livrables.
Un rapport dynamique complet et un diagramme d'architecture SVG, plus le classeur Excel, le sommaire PDF et les exports bruts. Un format par interlocuteur, le même constat pour tous. Le tout en un seul run, option anonymisée disponible.
Captures d'un environnement de démonstration synthétique.
Chez vous, et seulement chez vous.
VIA s'exécute entièrement dans votre réseau : sans agent, avec un rôle Lecture seule dans vCenter ; en L2 et L3, des opérations d'invité limitées à des lectures, sans télémétrie ni envoi automatique. Aucune donnée de votre environnement n'est transmise automatiquement à l'extérieur (seul ce que vous choisissez de partager nous parvient), et une version anonymisée est produite par défaut (alias stables, table de correspondance conservée chez vous). Le rapport est produit et conservé sur l'appliance, dans votre réseau, et vous le téléchargez.